「网络钓鱼」骗案经常以假乱真,警方发现疫情下在家工作(WFH)增加,有不法之徒利用事主在家计算机保安系统不严密或使用远程控制(Remote Desktop)的漏洞,以「钓鱼」方式骗走公司财产,提醒市民千万不要开启来历不明的邮件等。
今年单一涉款最高的个案涉及一间美资投资公司,有员工收到一封伪电邮,声称是公司客户,信以为真先后汇入960万美元(拆合约7,500万港元)到骗徒户口; 去年则有一间美资物流公司的香港分部财政部员工,收到怀疑伪冒美国总部发出的电邮,员工发电邮予总部董事长,经核实确认后将逾1亿港元款项汇入4个本地银行户口,随后才发现被骗。
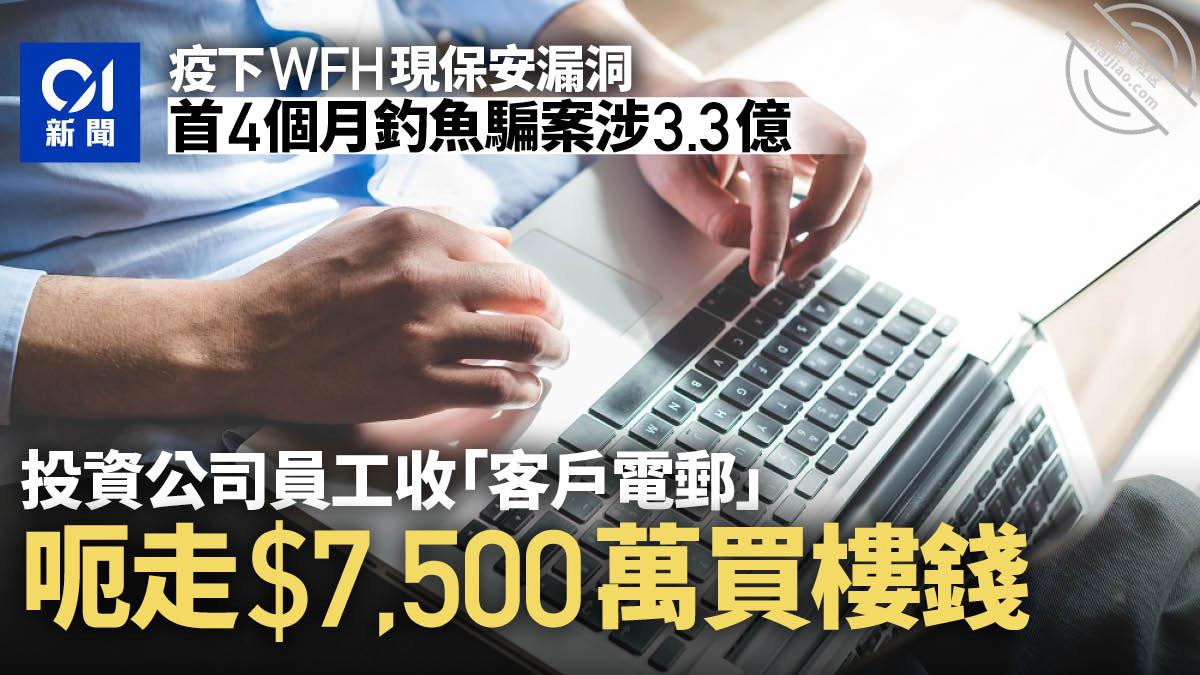
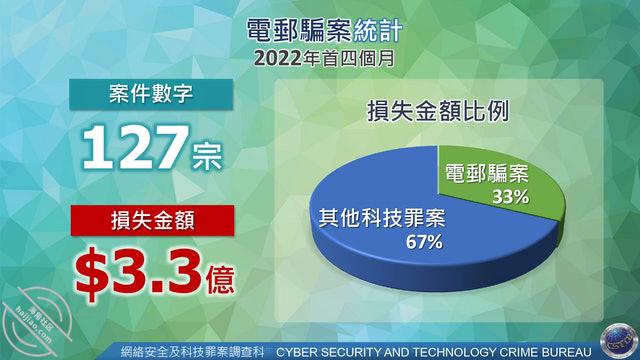
警方今年首四个月接获127宗电邮钓鱼骗案,涉款高达3.3亿元,损失占整体科技罪行逾3成。 疫情下WFH情况增加,警方网罪科网络安全组警司范俊业表示,WFH易有保安漏洞,令钓鱼电邮有机可乘,例如员工家中电脑无设强密码及双重认证,或在家感染病毒后带到公司感染公司系统。
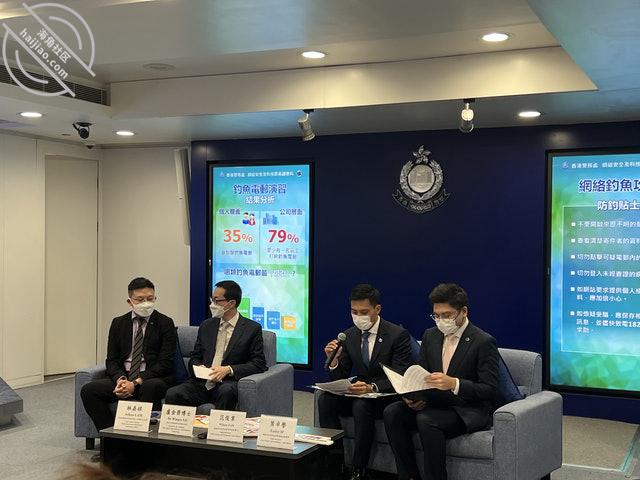
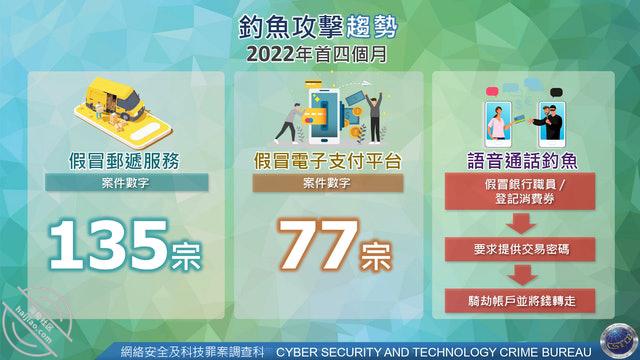
由于「钓鱼」骗案多以商业公司为目标,公司损失金额往往十分庞大,网罪科网络安全组总督察叶卓誉称,今年4月与61间不同行业公司、包括政府部门及公营机构进行「钓鱼电邮」演习,向总共3,175名员工发出多封不同类型的「钧鱼电邮」,结果多达1,099人次曾开电邮; 公司方面亦有48间公司至少有一名员工曾点开电邮,占79%,反映员工防骗意识薄弱。 总结演习结果,最多人会「中招」是包裹领取通知,结果与外国情况相似。
叶卓誉补充,WFH下的远程控制或有机会令骗徒远程入侵公司系统,造成巨大损失。
今年单一涉款最高的个案涉及一间美资投资公司,有员工收到一封伪电邮,声称是公司客户,要求该名员工汇款购买两个新加坡住宅物业,员工信以为真,先后汇入960万美元、即约7,500万港元款项到骗徒户口。
去年则有一宗涉一间美资物流公司的香港分部财政部员工,收到怀疑伪冒美国总部发出的电邮,声称当地税局改规条,要求员工汇款至另一些新户口,员工发电邮予总部董事长,经核实确认后将逾1亿港元款项汇入4个本地银行户口,随后才发现被骗,警方今年5月拘捕3男1女傀儡户口持有人。
警方又说,伪冒电邮及网站像真度看似很高,但仔细看会发现端伪,例如「1」写成「l」、「0」写成「O」等,提醒市民留意。 警方亦制作防钓鱼骗案贴士,网罪科早前亦在《守网者》网者设立《可疑电邮侦测系统 (V@nguard)」及「网络钓鱼诈骗搜寻器」两系统,供市民使用